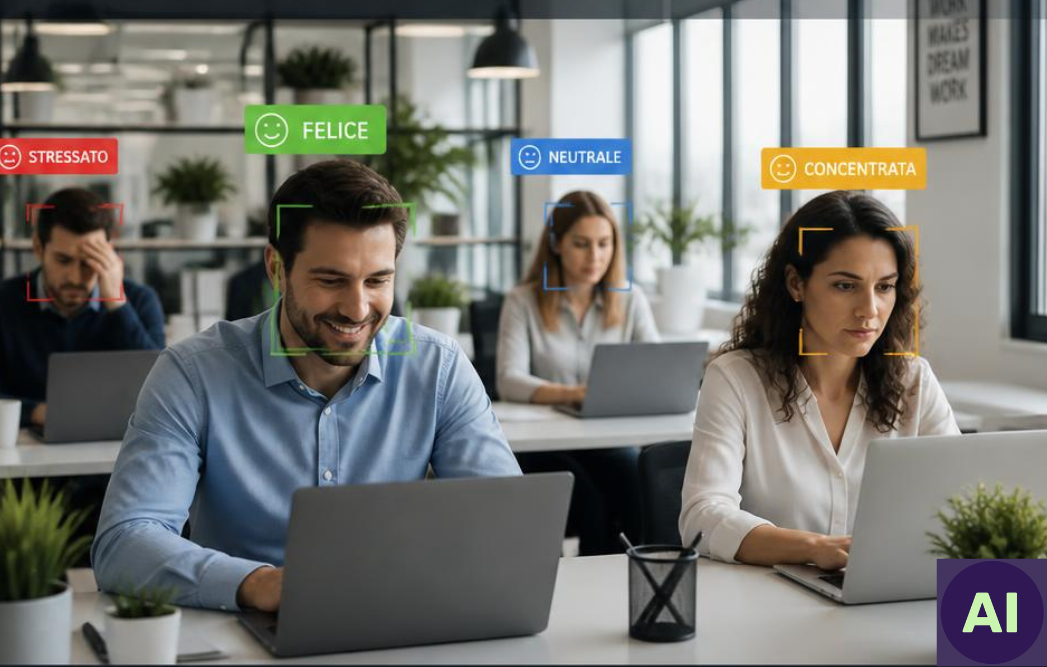
Nel recente Provvedimento adottato dal Garante (Provvedimento del 14 maggio 2026, n. 10255494), risulta particolarmente interessante osservare i primi ragionamenti logico-giuridici riferiti ad un sistema di AI con finalità specifiche, nell’ambito delle risorse umane.
Attraverso l’analisi del Provvedimento, è stato possibile sviluppare considerazioni ulteriori che possono essere estesi ed applicati anche ad altri sistemi analoghi, quali: la corretta individuazione dei ruoli ai sensi del GDPR e dell’AI ACT, le relative responsabilità, le misure di sicurezza da adottare e le possibili applicazioni nel contesto della salute e sicurezza nei luoghi di lavoro.
Ecco di seguito spiegato:
Indice
Oggetto del Provvedimento
È bene innanzitutto chiarire che la tipologia di Provvedimento adottato dal Garante si qualifica come di “avvertimento”, non essendo stata adottata alcuna sanzione ed avendo semplicemente valorizzato la delicatezza dei dati trattati e del contesto in esame.
In particolare, la società protagonista è Myndoor S.r.l. (di seguito anche solo “Myndoor” o “Società”), interessata per aver progettato un sistema di c.d. sentiment analysis dei messaggi scambiati durante lo svolgimento dell’attività lavorativa dai dipendenti, nell’ambito delle chat Slack e Teams.
Tale sistema permette inoltre di generare uno specifico report contenente dati aggregati relativi ai livelli di stress nel contesto lavorativo, ma solo a determinate condizioni e con opportune misure di sicurezza, vediamo insieme come funziona:
Caratteristiche del sistema
L’applicazione in esame utilizza un modello di intelligenza artificiale per analizzare i contenuti testuali dei messaggi inviati dagli utenti all’interno di alcuni strumenti di messaggistica aziendale.
La predetta analisi è subordinata all’attivazione di uno specifico plugin da parte del diretto interessato, il quale funziona mediante l’utilizzo esclusivo di un identificativo univoco (ID) che, in linea con i principi di minimizzazione, non consente di risalire all’identità dell’interessato, garantendo così l’erogazione delle prestazioni in regime di anonimato per il fornitore.
I dati di analisi, trattandosi di informazioni integralmente e discrezionalmente fornite dall’utente, possono includere dati comuni ma anche particolari, i quali vengono poi automaticamente elaborati per valutare i parametri di stress.
Finalità del sistema
Il plug-in Myndoor è un prodotto acquistabile da enti e imprese al fine di metterlo a disposizione del proprio personale.
Più specificamente, il sistema consente ai lavoratori di verificare il proprio livello di stress psicologico alla luce dell’analisi semantica dei messaggi che vengono quotidianamente scambiati via chat Slack e Teams.
Nonostante sia la società a scegliere di mettere a disposizione tale applicativo, l’effettivo utilizzo di quest’ultimo rimane una scelta dei lavoratori: libera, informata e consapevole.
Oltre a ciò, il sistema permette altresì di generare un report di andamento con dati aggregati e riferiti all’intera platea dei dipendenti del cliente, ma solo qualora almeno 10 lavoratori abbiano contemporaneamente attivato il plugin.
Misure tecniche by design
Considerata la natura dei dati e le modalità di trattamento degli stessi, dovrebbe restare tecnicamente inibito al datore di lavoro accedere ai dati necessari all’erogazione del servizio da parte di Myndoor: comprendendo sia quelli attinenti al contenuto dei messaggi scambiati nelle chat, sia quelli concernenti il prodotto delle elaborazioni effettuate dal sistema e relativi alla sfera emotiva delle persone che utilizzano il servizio.
A tal fine, Myndoor ha adottato alcune misure tecniche particolarmente apprezzate dal Garante, che vi sintetizziamo di seguito per una maggiore fruibilità:
– Soglia Minima di Popolazione Statistica: la generazione del report è subordinata alla presenza di un campione minimo di almeno 10 utenti attivi su base settimanale, garantendo un livello di aggregazione sufficiente a impedire la re-identificazione per inferenza.
– Accesso in sola visualizzazione: Il report è reso disponibile esclusivamente tramite la Piattaforma Myndoor, all’interno dell’account aziendale protetto.
– Assenza di dati semi-aggregati: La procedura di analisi esclude la fornitura di micro-dati o dati semi-aggregati, limitando la visibilità del cliente al solo dato statistico finale prodotto dall’algoritmo.
La suddivisione dei ruoli ai sensi del GDPR e dell’AI ACT
Ruolo di Myndoor
Se da una parte può risultare pacifico attribuire il ruolo di provider alla società Myndoor, ai sensi dell’AI ACT, capita ancora frequentemente di avere dubbi su come qualificare fornitori analoghi ai sensi del GDPR.
(per un approfondimento, si veda: Provider e Deployer nell’AI ACT: chi sono e cosa fanno?)
Per quanto riguarda l’applicazione della normativa privacy, in maniera analoga a quanto di frequente avviene con la stipulazione, da parte di enti e imprese datori di lavoro, di contratti di servizio per l’erogazione di benefici e prestazioni in favore dei dipendenti, Myndoor si qualifica come Titolare del trattamento dei dati degli utenti del servizio.
Tale configurazione, specifica anche il Garante, avviene “indipendentemente dalla modalità di commercializzazione o dal rapporto con l’azienda cliente/contraente”, esattamente come comunamente avviene nell’ambito dei contratti di assicurazione sanitaria, accesso a servizi di assistenza psicologica in favore dei lavoratori, convenzioni con esercizi commerciali e altri fornitori di beni e servizi.
Ruolo dei datori di lavoro:
Tale casistica ci permette di mettere in risalto una di quelle situazioni in cui un soggetto riveste il ruolo di Deployer ai sensi dell’AI ACT (il datore di lavoro che acquista il servizio e lo gestisce sotto la sua autorità), senza rivestire contemporaneamente anche il ruolo di Titolare del trattamento ai sensi del GDPR.
Se infatti consideriamo i recenti Orientamenti sull’attuazione dell’art. 50 AI ACT emanato dalla Commissione europea, possiamo concludere che nel nostro caso sia proprio il datore di lavoro ad assumersi la responsabilità per la decisione di impiegare il sistema, per le modalità del suo utilizzo effettivo e per i relativi output.
(per un approfondimento si veda: AI ACT, la trasparenza è già un obbligo: cosa devono fare le imprese)
Sotto il profilo della protezione dei dati invece, nessun trattamento di dati derivanti dall’erogazione dello stesso servizio viene posto in essere dai datori di lavoro né, peraltro, potrebbe essere effettuato, difettando idonei presupposti di liceità a fondamento del trattamento in questione: analogamente, il datore di lavoro non può conoscere la tipologia di prestazioni sanitarie di cui il lavoratore richieda all’assicurazione il rimborso; la tipologia di beni e servizi acquistati presso enti convenzionati; l’accesso o meno al servizio di assistenza psicologica.
Le informazioni riguardanti la sfera emotiva dei dipendenti e il relativo stato di benessere o stress psicologico, costituiscono informazioni riconducibili all’ambito di applicazione dell’art. 113 del Codice Privacy, la cui conoscibilità è dunque preclusa al datore di lavoro.
Possibili applicazioni nell’ambito della salute e sicurezza nei luoghi di lavoro
Per le possibili evoluzioni future, è bene chiedersi quali vantaggi possono apportare tali sistemi nell’ambito della normativa 81/2008 e smi.
Come è risaputo, nella valutazione dei rischi, il datore di lavoro ha l’obbligo di valutare tutti i rischi per la salute e sicurezza dei lavoratori, ivi incluso il rischio da stress lavoro correlato, inteso come:
percezione di squilibrio avvertita dal lavoratore quando le richieste di contenuto, dell’organizzazione e dell’ambiente di lavoro eccedono le capacità individuali per fronteggiare tali richieste (definizione consolidata dell’EU-OSHA).
In un caso concreto, laddove nel DVR si decidesse di utilizzare software simili ai fini della prevenzione dei rischi da stress lavoro correlato, i dati e gli output da esso derivanti dovrebbero comunque essere disponibili esclusivamente al solo medico competente (v. d. lgs. n. 81/2008; v. anche, più in generale, art. 5 della l. 20 maggio 1970, n. 300).
(su compiti e responsabilità del Medico Competente si veda anche: Il Medico Competente tra Salute e Privacy: Ruoli, Compiti e Responsabilità)
I datori di lavoro dovrebbero utilizzare sistemi di riconoscimento delle emozioni solo per motivi medici e di sicurezza e solo qualora vi sia una necessità esplicita, tenuto conto dell’obbligo di effettuare un previo accertamento sull’esistenza di mezzi alternativi meno invasivi che conseguirebbero lo stesso scopo.
Qualsiasi uso per motivi medici e di sicurezza dovrebbe sempre rimanere limitato a quanto strettamente necessario e proporzionato, compresi limiti di tempo, applicazione personale e portata, e dovrebbe essere accompagnato da garanzie sufficienti.
(per un ulteriore applicazione dei sistemi di AI nell’ambito della sicurezza sul lavoro si veda anche: I dispositivi indossabili “intelligenti”: tra sicurezza sul lavoro e GDPR)
In buona sostanza, come anche chiarito all’interno degli Orientamenti della Commissione relativi alle pratiche di intelligenza artificiale vietate (art. 5 AI ACT):
A un datore di lavoro sarebbe vietato utilizzare dispositivi basati sull’IA o assistenti digitali sul luogo di lavoro per misurare l’ansia dei dipendenti in base alla rilevazione dei livelli di stress o per misurare la noia lavorativa, a meno che l’elevato livello di stress/la mancanza di concentrazione rappresenti un pericolo specifico, ad esempio quando si utilizzano macchine pericolose o si trattano sostanze chimiche pericolose. In quest’ultimo caso, il datore di lavoro non può utilizzare i dati per altri scopi, quali la valutazione delle prestazioni lavorative del dipendente.
Conclusioni
Il provvedimento del Garante rappresenta uno dei primi esempi concreti di applicazione coordinata della normativa in materia di protezione dei dati personali e delle nuove regole introdotte dall’AI Act a sistemi di intelligenza artificiale destinati al contesto lavorativo.
Sotto il profilo dei ruoli e responsabilità, il caso analizzato permette di evidenziare come le qualificazioni soggettive previste dal GDPR e dall’AI Act non coincidano necessariamente. Un soggetto può infatti assumere il ruolo di Deployer del sistema di IA senza diventare, per ciò solo, Titolare del trattamento dei dati personali elaborati dall’applicativo.
Particolarmente significativo è inoltre il rilievo attribuito alle misure di protezione dei dati adottate sin dalla progettazione del sistema da parte del fornitore. La limitazione dell’accesso ai dati individuali, l’utilizzo di informazioni aggregate, l’introduzione di soglie minime di popolazione statistica e l’impossibilità per il datore di lavoro di conoscere il contenuto delle elaborazioni riferite ai singoli dipendenti rappresentano esempi concreti di applicazione dei principi di privacy by design e privacy by default.
Infine, con riferimento all’applicazione di tali sistemi nel contesto della salute e sicurezza sul lavoro, eventuali utilizzi devono essere circoscritti a esigenze effettive di sicurezza o tutela della salute, supportati da una preventiva verifica dell’assenza di strumenti meno invasivi e accompagnati da adeguate garanzie tecniche, organizzative e giuridiche.
Il provvedimento dimostra, in definitiva, che l’intelligenza artificiale può costituire uno strumento utile per individuare criticità organizzative e promuovere il benessere lavorativo, ma soltanto se progettata e utilizzata in modo da preservare la dignità, la riservatezza e l’autodeterminazione dei lavoratori.