

Se la tua organizzazione è stata censita come soggetto NIS2 e hai ricevuto la comunicazione ufficiale di ACN, entro il 30 giugno 2026 sei tenuto a completare la categorizzazione delle attività e dei servizi: un adempimento previsto dall’articolo 30 del Decreto NIS e disciplinato nel dettaglio dalla Determinazione ACN 155238/2026. Vediamo cos’è, come funziona in pratica e come provare ad affrontarlo in modo efficiente.
Indice
Cos’è la categorizzazione e perché è obbligatoria
La categorizzazione è il processo con cui ogni soggetto NIS costruisce un elenco strutturato di tutte le proprie attività e servizi che fanno uso di sistemi informatici e di rete, assegnando a ciascuno una categoria di rilevanza che misura l’impatto di una loro possibile interruzione o compromissione.
Come per ogni attività legata alla governance della cybersecurity, non si tratta di un esercizio una tantum: l’adempimento andrà ripetuto ogni anno, nel periodo 1 maggio – 30 giugno.
Cosa fare, in pratica
Lo strumento operativo è un file Excel messo a disposizione da ACN, nel quale:
- andare ad elencare tutte le attività e i servizi dell’organizzazione che implicano l’uso di sistemi informatici
- assegnare ciascuna voce a una macro-area (es. Produzione di beni e servizi, Monitoraggio e controllo, Gestione finanziaria, Ricerca e sviluppo, ecc.) da selezionare tra 10 pre-definite da ACN
- una categoria di rilevanza viene automaticamente pre-assegnata all’attività sulla base della macro-area a cui afferisce
- l’organizzazione può confermare la categoria pre-assegnata (senza aggiungere altro) oppure modificarla in colonna E; nei casi di modifica dell’impatto pre-assegnato, la scelta dell’azienda dev’essere motivata da valutazioni documentate, da conservare internamente in caso di necessità.
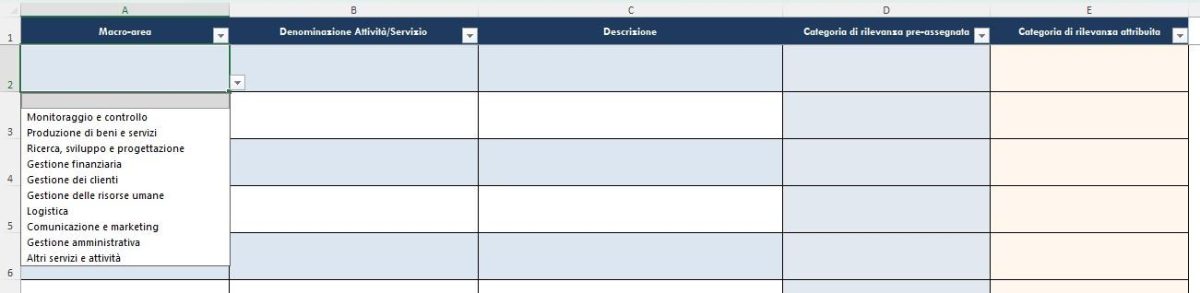
Il file compilato va infine caricato sulla piattaforma digitale ACN.
Da dove partire per costruire l’elenco di attività e servizi
Per identificare le giuste attività e servizi non è richiesta una metodologia specifica. ACN l’ha specificato anche all’interno delle Linee guida NIS sul Modello di categorizzazione. Ogni organizzazione può adottare l’approccio più adatto al proprio contesto. Le stesse Linee guida descrivono due approcci di riferimento (top-down e bottom-up), che non sono prescrittivi ma utili come orientamento. L’approccio top-down parte dall’analisi delle funzioni e dei processi dell’organizzazione: si esaminano la struttura organizzativa e i processi di business per identificare le attività svolte e i servizi erogati. L’approccio bottom-up parte invece dai sistemi informatici in uso per risalire alle rispettive funzionalità che supportano, e quindi alle attività e ai servizi che abilitano. ACN suggerisce di combinare entrambi, per tentare di riconoscere possibili omissioni o incongruenze, e compensare vicendevolmente i limiti di ciascun approccio.
Il passaggio più impegnativo resta comunque l’effettiva identificazione delle attività da inserire. Vediamo alcune strade pratiche, che si collocano naturalmente all’interno degli approcci top-down e bottom-up appena descritti.
Partire da mappature già esistenti
Chi ha un sistema di gestione qualità ISO 9001 e un registro dei trattamenti GDPR dispone già di alcuni elenchi strutturati dei propri processi. Sono un buon punto di partenza, da cui occorrerà conservare solo i processi che implicano l’uso di sistemi digitali, escludendo le attività puramente manuali o analogiche. Ciascun elenco e sistema presenterà comunque alcuni limiti di cui è importante essere consapevoli: ad es. in qualità si tende frequentemente a rappresentare i processi a un livello di astrazione piuttosto elevato; il GDPR si focalizza solo sul trattamento di dati personali, escludendo altre dimensioni.
Consultare gli esempi generali del Modello ACN
ACN ha pubblicato un file di esempi scaricabile direttamente dalla sezione della piattaforma ACN dedicata alla categorizzazione. È uno strumento prezioso perché aiuta a verificare la completezza del proprio elenco e fornisce un riferimento concreto su come denominare e classificare le voci. Il file presenta una scheda con esempi generali trasversali a tutti i soggetti NIS, indipendentemente dal settore, e che coprono tutte le macro-aree.
Alcuni esempi generali:
- Gestione delle risorse umane: gestione digitale del processo di recruiting e onboarding (contrattualistica, accessi a sistemi riservati); amministrazione delle presenze e delle retribuzioni tramite sistemi payroll; sistemi di valutazione delle performance e piattaforme di formazione online.
- Gestione finanziaria: gestione del ciclo attivo e passivo (fatturazione elettronica, pagamenti, incassi) tramite sistemi dedicati; contabilità generale e redazione del bilancio; controllo di gestione e monitoraggio delle performance economico-finanziarie; amministrazione della tesoreria e dei flussi di cassa.
- Gestione amministrativa: gestione digitale dei contratti e dei fornitori; adempimenti fiscali e tributari tramite sistemi gestionali; pratiche amministrative e autorizzative; gestione del protocollo e della conservazione digitale a norma dei documenti aziendali.
- Comunicazione e marketing: gestione dei canali digitali e social (pubblicazione contenuti, monitoraggio KPI, advertising); gestione del sito web e delle piattaforme di email marketing; media monitoring e sentiment analysis; pianificazione ed esecuzione di campagne promozionali tramite strumenti digitali.
Consultare gli esempi specifici del Modello ACN
Un’ulteriore scheda del file fornito dall’Agenzia fornisce invece esempi specifici per settore e tipologia di soggetto, con un dettaglio ancora maggiore, sebbene limitato alle macro-aree “Monitoraggio e controllo” e “Produzione di beni e servizi”. Alcuni casi concreti:
Alcuni esempi specifici:
- Prestatori di assistenza sanitaria (macro-area “Monitoraggio e controllo”): monitoraggio di dispositivi Internet of Medical Things (pacemaker, pompe insuliniche, parametri vitali); supervisione degli accessi alle cartelle cliniche elettroniche; controllo disponibilità e spazi di archiviazione per sistemi PACS di diagnostica per immagini necessari in situazioni d’urgenza.
- Prestatori di assistenza sanitaria (macro-area “Produzione”): esecuzione di interventi chirurgici con strumentazione elettromedicale; produzione di referti tramite sistemi di imaging; somministrazione di terapie intensive con apparecchiature connesse.
- Fornitori di servizi TIC gestiti (macro-area “Monitoraggio e controllo”): supervisione tramite piattaforme RMM dello stato di salute di server e dispositivi di rete gestiti per conto terzi; controllo dei backup e monitoraggio degli eventi di sicurezza tramite SIEM/SOC.
- Fornitori di servizi TIC gestiti (macro-area “Produzione”): installazione e configurazione di sistemi informatici (es. server fisici o virtuali); amministrazione quotidiana dei sistemi, patching, aggiornamento firmware e pianificazione del service desk; manutenzione tecnica ordinaria e straordinaria delle apparecchiature proprietarie.
Ragionare sui sistemi informatici in uso
L’approccio basato sulla metodologia bottom-up parte idealmente da un inventario dei dispositivi e sistemi informatici e di rete (macchinari, applicazioni, servizi cloud, ecc.), effettivamente utilizzati per risalire alle finalità del loro utilizzo. Sistemi e processi raramente si corrispondono 1 a 1 (un sistema potrà supportare più attività; un’attività potrà fare uso di più sistemi), ma integrare questo ragionamento può aiutare a individuare voci mancanti o a verificare la coerenza dell’elenco.
Coinvolgere le funzioni operative
La categorizzazione non è un’attività che può fare solo l’IT o solo il responsabile della compliance. Come spesso accade, vale la pena ribadirlo, un confronto trasversale con responsabili di reparto e funzioni che conoscono i processi operativi è il modo più efficace per evitare un elenco incompleto o distorto. Il confronto interno sarà peraltro essenziale laddove si ritenga di voler assegnare nuove categorie di impatto, diverse da quelle pre-assegnate da ACN alla macro-area.
Dubbi operativi: domande e risposte
Nonostante le FAQ pubblicate e aggiornate come di consueto da ACN (aperta per l’occasione la nuova sezione dedicata alla categorizzazione), possono ancora restare aperti altri dubbi operativi. Di seguito alcune delle domande che il nostro studio ha ricevuto più di frequente.
Come capire se dividere o tenere insieme attività e servizi distinte ma in qualche modo collegate?
Non è richiesto un livello di dettaglio specifico: ogni soggetto può determinarlo autonomamente. La logica di fondo è che ogni riga dell’elenco riceva una giusta categoria di rilevanza. Pertanto, ha senso scomporre le attività di una macro-area finché le sue parti hanno impatti diversi in caso di compromissione. Se un’ulteriore suddivisione non dovesse incidere sulla categoria di rilevanza, allora probabilmente si starà aggiungendo solo complessità. Tuttavia non è bandito e talvolta può essere funzionale, ad esempio attività che vengono separate in quanto legate all’uso di sistemi IT/OT differenti.
Trovarsi con troppe righe per una singola macro-area, tutte con lo stesso impatto, è comunque un segnale che probabilmente si sta frammentando troppo. Al contrario, se in un’unica riga si raggruppano attività con impatti molto diversi, probabilmente si sta aggregando troppo.
Cosa scrivo nella “Denominazione” e cosa nella “Descrizione”?
La denominazione è il nome dell’attività o del servizio: deve essere univoca, comprensibile anche senza leggere il resto, e coerente con il linguaggio interno già in uso (non inventare nomi nuovi se l’organizzazione chiama quell’attività o processo già in un certo modo). Esempi corretti possono essere “Gestione del sistema ERP”, “Monitoraggio infrastrutture IT”, “Erogazione del servizio di assistenza clienti tramite CRM”, mentre andrebbero evitate denominazioni troppo generiche (es. “Attività informatiche”) o autoreferenziali/non immediate (es. “Processo 3.2.1”).
La descrizione è un campo opzionale, sebbene consigliato. Serve a chiarire cosa si intende con quella denominazione, a coprire le diverse attività aggregate sotto quella specifica denominazione, e vi si possono indicare i sistemi coinvolti o altri dettagli, il perimetro di applicazione (es. solo sede principale o specifiche filiali), eventuali dipendenze da fornitori esterni. Una buona descrizione potrà essere utile quando, nelle fasi successive di risk assessment, si dovrà ragionare sulle misure di sicurezza: avere già documentato il contesto risparmia lavoro.
Conviene modificare la categoria di rilevanza pre-assegnata?
Dipende da caso a caso, dalla direzione della modifica e dalla solidità della motivazione documentata.
Ridurre la categoria (es. da “medio” a “basso”) può essere strategicamente sensato per attività che il modello ACN pre-assegna con impatto alto o medio, ma che nella realtà della tua organizzazione hanno una criticità inferiore; magari perché quel processo è ridondante, è supportato da sistemi non critici, o perché la sua eventuale interruzione non si traduce in un impatto significativo sui servizi NIS. Ridurre la categoria di impatto dovrebbe tradursi in minori adempimenti sulle misure di sicurezza da adottare. Tuttavia, una riduzione deve essere motivata in modo solido e documentata per iscritto: una giustificazione debole espone a rischi in caso di ispezione o controllo da parte di ACN.
Alzare la categoria (es. da “basso” a “medio”) è meno “furbo” dal punto di vista della compliance formale. Comporterà l’obbligo di applicare misure di sicurezza più stringenti su quell’attività. Ma in alcuni casi può essere la scelta più responsabile e più corretta dal punto di vista sostanziale: un esempio tipico è la gestione del magazzino (macro-area: logistica), pre-assegnata ad impatti bassi o minimi a seconda del soggetto; tuttavia, in molto casi, un’interruzione dei sistemi di gestione del magazzino può avere ripercussioni sull’intera produzione. Se la valutazione del rischio lo giustifica, alzare la categoria renderà quindi l’elenco più aderente alla realtà, e le misure di sicurezza che si adotteranno, auspicabilmente più calibrate.
L’elenco deve includere anche i servizi affidati a terzi o gestiti in outsourcing?
Sì, e anche se a maggio è già stato trasmesso l’elenco di fornitori rilevanti in occasione dell’aggiornamento annuale. L’adempimento della categorizzazione ha una finalità diversa e l’obbligo riguarda tutte le attività e i servizi dell’organizzazione, inclusi quelli erogati o supportati da fornitori esterni. Se l’organizzazione dipende da un cloud provider, da un fornitore di servizi gestiti o da un partner di filiera per attività rilevanti, quelle attività vanno incluse nell’elenco e categorizzate in base al loro impatto sui propri servizi NIS, indipendentemente da chi le gestisce operativamente.
Peraltro, una coerenza generale degli impatti (assegnati alle attività) con la valutazione dei rischi legati alla supply chain, è da considerarsi certamente un buon segnale.
A cosa serve questo adempimento
ACN sta costruendo un quadro dettagliato dell’organizzazione operativa dei soggetti NIS. Per le macro-aree ritenute più critiche (monitoraggio e controllo, produzione di beni e servizi, ricerca e sviluppo) l’Agenzia utilizzerà queste informazioni come base per definire nuove misure di sicurezza avanzate, che si aggiungeranno a quelle di base già in vigore e che sono attese entro fine anno. Le categorie di rilevanza che si assegnano oggi, in altri termini, influenzeranno direttamente il perimetro degli obblighi futuri.
Ma il valore di questo adempimento va oltre il rapporto con ACN, ridurlo a puro obbligo formale è il modo migliore per non valorizzarlo. L’elenco categorizzato sarà, prima di tutto, il documento di riferimento per le attività di cyber risk assessment, poiché definisce il contesto su cui impostare qualsiasi ragionamento di risk management. D’altronde, un evento come un attacco ransomware che colpisce la produzione porterà a valutazioni molto diverse rispetto allo stesso evento che colpisca le attività di marketing. Senza un elenco chiaro e categorizzato, questa distinzione resta implicita e difficile da tradurre in decisioni concrete. Averlo fatto bene o farlo bene ora, significa non ricominciare da zero a ogni scadenza annuale, e disporre di una base già strutturata quando arriveranno le nuove indicazioni di ACN.
Il tutto, dovrebbe a sua volta risolversi in un’ottimizzazione delle risorse. Le misure di sicurezza da valutare e adottare, quelle già in vigore, quelle in arrivo entro fine 2026, e quelle che emergeranno dalle valutazioni interne, potranno essere calibrate dando maggiore priorità alle attività con categoria di rilevanza più alta. Vale a dire: orientare la spesa dove serve di più, sulla base di valutazioni documentate, conformemente a quanto richiede una governance responsabile e consapevole.
