

Come ogni anno, il Garante Privacy ha recentemente reso noto le priorià dei controlli per il periodo agost-dicembre 2926
[Deliberazione n. 584 del 23 luglio 2026]
Il programma prevede almeno 35 accertamenti ispettivi, che potranno essere svolti direttamente dall’Ufficio del Garante o anche per mezzo della Guardia di Finanza, e individua alcuni ambiti particolarmente significativi: marketing e nuove tecniche di profilazione, sanità, intelligenza artificiale, sicurezza delle banche dati, Pubblica Amministrazione e dynamic pricing.
[Per conoscere il piano dei controlli del primo semestre 2016, clicca qua]
La deliberazione non rappresenta, naturalmente, un elenco esaustivo delle attività che potranno essere oggetto di controllo. L’attività ispettiva del Garante può infatti essere avviata anche in presenza di situazioni di particolare urgenza o a seguito di segnalazioni e reclami.
Tuttavia, come sempre, le indicazioni contenute nella programmazione sono indicative delle priorità dell’agenda dell’Autorità e consentono anche a noi operatori del settore di individuare i temi sui quali concentrare l’attenzione e verificare eventuali correttivi rispetto al lavoro svolto sino ad oggi.
Abbiamo quindi suddiviso le priorità individuate dal Garante in base ai principali macro-settori interessati.
Indice
 Marketing: sotto osservazione tracking, profilazione e prezzi dinamici
Una prima area particolarmente significativa riguarda il marketing e l’utilizzo dei dati per analizzare o influenzare i comportamenti degli utenti. E’ nel marketing e, in particolare, nel marketing digitale che vengono introdotti sempre sistemi più sofisticati per essere efficienti nell’attrarre clientela.
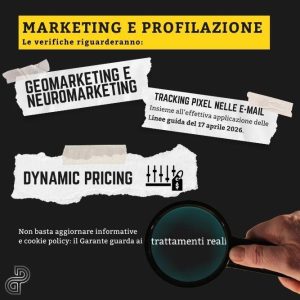
Il Garante prevede, infatti, specifiche attività ispettive o conoscitive sui trattamenti connessi al geomarketing e al neuromarketing, ma anche sul fenomeno del dynamic pricing.
Si tratta di ambiti diversi, accomunati però dalla crescente capacità delle tecnologie digitali di utilizzare informazioni relative agli utenti, ai loro comportamenti o al contesto nel quale operano per personalizzare contenuti, offerte e condizioni economiche.
Infine, assume rilievo il tema dei tracking pixel nelle comunicazioni di posta elettronica.
[Vedi il nostro approfondimento sul tema Email marketing e tracking pixel]
Questa primavera il Garante italiano la CNIL francese hanno affrontato e il tema dell’uso dei Tracking Pixel. Con le Linee guida adottate il 17 aprile 2026, in particolare, il Garante ha dato indicazioni severe alle Aziende per regolamentare l’uso dei tracking pixel nelle proprie DEM e newsletter con termine di adozione al 29 ottobre 2026. Per le Aziende che utilizzano piattaforme di email marketing, il tema non riguarda soltanto l’aggiornamento dell’informativa, ma richiede una verifica effettiva delle tecnologie utilizzate, delle informazioni raccolte, delle relative finalità e delle modalità attraverso le quali viene eventualmente acquisito e gestito il consenso.
La scelta di inserire espressamente questo tema nel programma ispettivo rende quindi evidente il passaggio dalla fase di definizione delle regole alla verifica della loro concreta implementazione.
 Sanità, AI e sicurezza delle informazioni
Un secondo gruppo di controlli riguarda trattamenti caratterizzati dalla particolare delicatezza dei dati o delle tecnologie utilizzate.
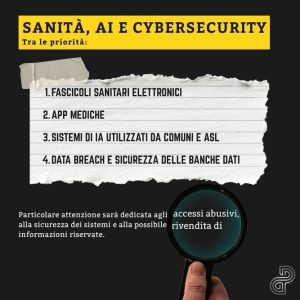
Il Garante verificherà i trattamenti effettuati nell’ambito dei Fascicoli Sanitari Elettronici e quelli realizzati attraverso le app mediche.
A questi si aggiunge un ulteriore fronte particolarmente attuale: i trattamenti di dati personali connessi all’utilizzo di sistemi di intelligenza artificiale da parte di Comuni e ASL.
La programmazione mostra quindi come l’attenzione dell’Autorità non sia rivolta alla tecnologia in quanto tale, ma al modo in cui i nuovi strumenti vengono integrati nei processi che comportano l’utilizzo di dati personali, tanto più quando coinvolgono informazioni sanitarie o persone in condizioni di particolare vulnerabilità.
Come sempre resta centrale il tema della sicurezza delle informazioni.
Proseguiranno, infatti, le verifiche relative ai data breach che hanno interessato banche dati pubbliche di particolare rilievo, con specifica attenzione ai sistemi di sicurezza e alle modalità di accesso alle banche dati, anche per contrastare fenomeni di accesso abusivo e successiva rivendita di informazioni riservate.
Sono inoltre previsti approfondimenti tecnici sulle violazioni di dati personali comunicate al Garante, con particolare riguardo ai casi più estesi e delicati, tanto nel settore pubblico quanto in quello privato.
Il messaggio del Garante, sotto questo profilo, appare chiaro: la gestione del data breach non si esaurisce nella notifica all’Autorità. La violazione può diventare anche il punto di partenza per un esame più approfondito delle misure tecniche e organizzative adottate prima dell’incidente.
 Pubblica Amministrazione e fornitori sotto la lente
Una parte consistente della programmazione riguarda la Pubblica Amministrazione e, dato particolarmente interessante, anche i soggetti esterni che intervengono nei relativi trattamenti.
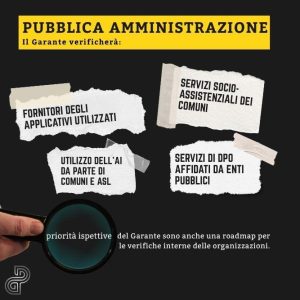
Saranno oggetto di verifica i trattamenti effettuati dai Comuni per la gestione dei servizi socio-assistenziali, espressamente anche con riferimento ai soggetti che forniscono gli applicativi utilizzati per tali servizi.
Il Garante controllerà inoltre i trattamenti svolti dai soggetti che forniscono agli enti pubblici il servizio di Responsabile della protezione dei dati (DPO) e, come anticipato, l’impiego di sistemi di intelligenza artificiale da parte di Comuni e ASL.
La presenza dei fornitori nel programma ispettivo è un elemento da non sottovalutare. La compliance dell’ente non può infatti essere valutata soltanto rispetto alla propria organizzazione interna, ma deve estendersi alla filiera dei soggetti coinvolti nei trattamenti, alla corretta attribuzione dei ruoli, alle istruzioni impartite, alla sicurezza degli applicativi e alle attività di controllo sui responsabili esterni.
