

Indice
Introduzione
Il 2026 è già cominciato con obblighi concreti. Da gennaio, infatti, la notifica degli incidenti significativi al CSIRT Italia è operativa per i soggetti NIS-2. Il vero traguardo normativo, però, si colloca più avanti nell’anno. La scadenza per la piena operatività delle “Misure di Sicurezza Minime” (“MSM“) scatta decorsi 18 mesi dalla ricezione della comunicazione di inserimento da parte di ACN (termine mobile).
Chi l’ha ricevuta ad aprile 2025, dunque, ha come obbiettivo ottobre 2026, per poi mettere nel mirino gli obbiettivi a lungo termine che ACN definirà tra aprile e maggio 2026, stimolando così un processo ciclico e virtuoso di miglioramento e aggiornamento continui. Inoltre, sempre tra aprile e maggio, ACN definirà anche le modalità e i criteri per l’elencazione, caratterizzazione e attribuzione di categorie di rilevanza alle attività e servizi rilevanti dei soggetti NIS.
I modelli di categorizzazione
Una volta definiti tali criteri, i soggetti NIS dovranno comunicare, sempre tramite la Piattaforma ACN, dal 1° maggio al 30 giugno 2026 (termine fisso) le attività e i servizi da essi effettivamente svolti e ACN stessa fornirà un riscontro sulla loro caratterizzazione e rilevanza. Occorrerà dunque prepararsi per tempo a questa nuova comunicazione sulla Piattaforma, aggiornando l’inventario dei servizi, mappando i fornitori critici e le connessioni tra processi di business e i sistemi ICT che li sostengono.
I modelli di categorizzazione non sposteranno in avanti il lavoro sulle misure minime ma verosimilmente cambieranno il modo in cui lo si prioritizza, fungendo da ponte tra misure minime uguali per tutti e misure calibrate sulle caratteristiche dei singoli settori NIS-2.
Per affrontare tutto questo, il 2026 va pianificato in anticipo. Vediamo insieme una proposta di pianificazione trimestre per trimestre.
Q1 (gennaio – marzo): dalla verifica dell’applicabilità della NIS-2…
Il primo passo è verificare l’applicabilità del D.Lgs. 138/2024 e, se applicabile, ottenere il coinvolgimento del management: senza un mandato con obbiettivi chiari e il sostegno attivo del vertice direzionale, l’adeguamento resta confinato all’IT e perde forza e visione progettuale.
Poi occorre strutturare il modello di governance, identificando le funzioni chiave (Punto di Contatto, Referente CSIRT, loro sostituti, Admin, sistemista IT, legal, HR, procurement) e tracciando flussi decisionali e di escalation chiari. Entro il 28 febbraio, come è ormai ben noto, occorre confermare o aggiornare i dati di registrazione sul Portale ACN.
Parallelamente, va allineato il piano di gestione degli incidenti (“IRP“) alle Linee Guida ACN in quanto la tassonomia, i tempi e i requisiti contenutistici delle notifiche strutturate per step successivi sono già operativi dalla prima metà di gennaio.
Se volete vedere un esempio di un IRP in azione, ci vediamo ad ExpoSanità il 23 aprile per una simulazione live di un incidente NIS-2 in sanità, con i nostri partner di About Health.
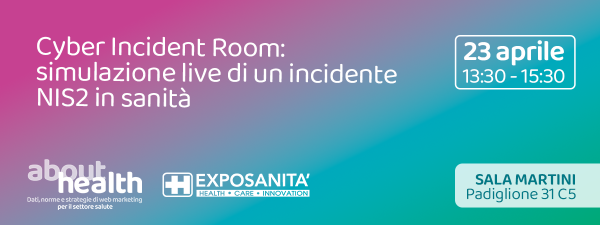
Cyber Incident Room a ExpoSanità: simulazione live di un incidente NIS2 in sanità il 23 aprile, dalle 13:30 alle 15:30, in Sala Martini.
…Alla Gap Analysis
Visto che già dal Q1 sono numerosi gli adempimenti anche formali in capo ai soggetti NIS, sarebbe dunque buona prassi aggiungere all’ordine del giorno del CdA (se già in calendario, oppure convocarlo, se non ancora fissato) la ratifica ufficiale:
- della presa d’atto dell’applicabilità della NIS-2,
- dell’organigramma cyber delle funzioni chiave con le relative deleghe,
- dell’approvazione dell’IRP,
- della politica di alto livello contente gli obbiettivi e i risultati attesi in materia di sicurezza informatica e resilienza operativa,
- e del mandato a svolgere la gap analysis.
Il Q1 si potrebbe dunque chiudere con la gap analysis, cioé con il confronto tra la situazione di fatto attualmente esistente in azienda e la baseline delle MSM di ACN (37 misure e 87 requisiti per i soggetti importanti, 43 misure e 116 requisiti per gli essenziali). Ciò permetterebbe di evitare la duplicazione degli sforzi in seguito e di valutare l’entità del progetto per poi passare alla fase successiva.
Q2 (aprile – giugno): per molti è tempo del primo Business Impact Assessment (“BIA“)
Nel secondo trimestre il progetto entra nel merito.
Prima si identificano i servizi davvero critici e poi quei sistemi informatici la cui compromissione impatta direttamente la continuità di tali servizi. Contestualmente va avviata la mappatura delle dipendenze sia interne, che IT e OT e soprattutto della supply chain. Un passaggio – questo – che molti rimandano e che invece condiziona tutto il risk assessment successivo, senza il quale il rischio resta astratto.
Su questa base preparatoria, dal 1° maggio al 30 giugno, come visto sopra, i soggetti NIS dovranno comunicare (art.30 co.1 D.Lgs 138/2024) tramite piattaforma ACN l’elenco delle proprie attività e dei propri servizi, con gli elementi necessari alla loro caratterizzazione e alla relativa categorizzazione della rilevanza da parte di ACN.
In parallelo bisognerà iniziare e portare a termine la vera analisi del rischio: BIA, minacce, vulnerabilità, impatti sulla continuità dei servizi, dipendenze da sistemi di IT, OT, legacy, fornitori critici e scenari di incidente, con tipologie di attaccanti e le relative strategie di risoluzione.
È qui che i professionisti di competenze e uffici diversi devono imparare a parlare la stessa lingua, abbandonando i tecnicismi e i linguaggi settoriali per rendere i report, le consulenze e le comunicazioni interne davvero comprensibili. Ciò permetterà al board di comprendere realmente i rischi e gli scenari prospettati e prendere decisioni informate e consapevoli.
Il vertice, infatti, deve prendere atto della BIA appena compiuta, approvare il rischio residuo in modo espresso e coerente con le strategie di business, e validare un piano di trattamento dei rischi con priorità, tempi, responsabilità e coperture di budget adeguate.
E prima di chiudere il trimestre, conviene poi testare almeno una volta l’IRP con una simulazione o un esercizio table-top: serve a capire se escalation, scambio di informazioni, decisioni e notifiche reggono davvero sotto pressione.
Q3 (luglio – settembre): implementare le MSM senza ostacolare l’operatività
Il risk assessment ha detto cosa manca. Il Q3 è il momento clou per colmare quei gap o migliorare le misure già esistenti, partendo dalle priorità più critiche: controllo degli accessi e gestione delle identità, logging e monitoraggio degli eventi, backup e resilienza dei sistemi, protezione delle infrastrutture OT.
Nel passaggio dalla pianificazione alla messa a terra occorrerà investire nei controlli e misure di cybersecurity mancanti ma senza introdurre tecnologie scollegate dal contesto aziendale o troppo invasive per chi deve usarle ogni giorno. Le nuove soluzioni devono integrarsi con quelle esistenti, dialogare con i tool di monitoraggio e aumentare la visibilità, non complicare il lavoro.
In parallelo vanno consolidati i processi:
- incident response plan coerente e coordinato con i piani di business continuity e disaster recovery,
- procedure chiare, semplici e calate sulla realtà aziendale, e
- formazione obbligatoria almeno del management.
Inoltre, dovrà poi essere impostato un meccanismo di reporting periodico al board con metriche (Key Performance Indicators – “KPI“) verificabili in quanto se emergono ritardi o scostamenti rilevanti, il vertice deve averne visibilità per decidere e correggerli subito.
Q3 2026: la gestione del rischio cyber della supply chain non si può più rimandare
Oltre a quanto sopra, il tema protagonista del Q3 sarà la gestione dei fornitori critici.
L’art. 24 comma 3 D.Lgs. 138/2024 è chiaro: i soggetti NIS-2 devono valutare le vulnerabilità specifiche di ciascun fornitore critico diretto, la qualità delle sue pratiche di sicurezza (incluse le procedure di sviluppo sicuro del software, la gestione delle vulnerabilità e la trasparenza sulle componenti software utilizzate – il c.d. SBOM – con conseguente diritto dei soggetti NIS di richiederli, anche solo per estratto) e, quando rilevano, gli esiti delle valutazioni coordinate UE sulle catene critiche.
Servirà una riprogettazione contrattuale seria, ma (almeno di solito) non si comincia da zero. Serviranno integrazioni mirate ai contratti principali (i c.d. “Addendum NIS-2“) e, dove esiste anche un trattamento di dati personali ex art. 28 GDPR, servirà riallineare anche il DPA.
Attenzione però a non confondere i due piani: il DPA ex art. 28 GDPR presidia il trattamento e la protezione dei dati personali, mentre gli Addendum NIS-2 presidiano soprattutto la continuità e la resilienza dei servizi, nonché la capacità di risposta.
Gli Addendum NIS-2, dunque, dovrebbero contenere requisiti di cybersicurezza misurabili, se del caso anche tramite SLA (Accordi sui Livelli dei Servizi). Infatti, come risulta anche dalle Good Practices ENISA sulla cybersecurity nella supply chain (il principale documento d’indirizzo a cui fare riferimento su questo tema), un contratto debole, privo di clausole di controllo, potrebbe già di per sé rappresentare una lacuna organizzativa imputabile, in ultima analisi, al management.
SLA: rischi e mitigazioni della loro assenza
Con la NIS-2 non basta più promettere una generica disponibilità del servizio. Con i fornitori critici bisognerà negoziare SLA per tradurre gli obblighi di resilienza in impegni misurabili: continuità, tempi di rilevazione, notifica e risposta agli incidenti cyber, patching e gestione delle vulnerabilità, diritti di audit tecnici, limiti al subappalto e clausole di exit ordinate per evitare lock-in.
Quando queste garanzie mancano, o sono troppo generiche, il soggetto NIS rischia di trovarsi in una posizione contrattuale e probatoria debole.
Senza SLA o parametri di riferimento è difficile stabilire quando un degrado del servizio del fornitore possa impattare i servizi critici in perimetro NIS-2 del soggetto importante o essenziale fino a raggiungere la soglia dell’incidente significativo per impatto sulla disponibilità (cfr. IS-3 degli Allegati 3-4 della Det. ACN 379907).
E ancora più difficile diventa dimostrare ad ACN di aver scelto fornitori idonei a supportare un servizio critico. Non che questo voglia dire automaticamente che l’assenza di SLA tecnici equivalga sempre a non conformità.
Significa però che il soggetto NIS deve compensare, mitigare e gestire quella lacuna con misure alternative: monitoraggi indipendenti di terze parti, architetture ridondanti, presidi di failover, exit planning documentato e, soprattutto, un’approvazione esplicita nel piano di gestione del rischio delle scelte compiute e delle loro motivazioni.
Infine vale la pena ricordare che la violazione delle SLA, nella maggior parte dei casi, genera ‘soltanto‘ penali o service credit, non anche risoluzione automatica. Solo inadempimenti gravi, che compromettano la continuità di obblighi essenziali, possono configurare un material breach e aprire la strada a rimedi più radicali (risoluzione, recesso per giusta causa – se previsto, azioni di regresso per sanzioni, danni reputazionali o mancato guadagno).
Alcuni esempi nel settore sanitario
Proprio per tali motivi, in un settore come quello sanitario, la distinzione va approfondita nel dettaglio.
Ci sono fornitori che non trattano dati personali dei pazienti, ma da cui – ciononostante – dipende la continuità delle cure: basti pensare alla manutenzione dei gas medicali o agli impianti HVAC delle sale operatorie. Qui il GDPR, da solo, non basta (potrebbe addirittura non essere applicabile), perché il rischio principale non è sul dato, ma sull’interruzione del servizio, rendendo dunque fortemente opportuno un Addendum NIS-2.
Ci sono invece altri fornitori che trattano dati personali per conto della struttura, ma non incidono in modo diretto sulla continuità clinica, come ad esempio servizi di buste paga o fornitori di questionari sulla soddisfazione pazienti. In questi casi irrigidire il contratto con un Addendum NIS-2 molto vincolante, rischia di appesantire il procurement senza vero valore aggiunto.
Il caso più tipico, però, è quello del fornitore del LIS o del RIS/PACS: qui la sovrapposizione è piena, perché il fornitore è insieme sia responsabile ex art. 28 GDPR, sia fornitore critico NIS-2. È in questi casi che la gestione del rischio cyber della supply chain diventa requisito essenziale (quasi un obbligo organizzativo), oltre che contrattuale.
Non a caso ENISA, già nel 2024, segnalava la sanità tra i settori che, rispetto alla propria criticità, hanno ancora margini di miglioramento più ampi, anche per supply chain complesse e dispositivi medici vincolati a sistemi e device legacy poco sicuri.
Consapevole della complessità di questi temi, lo Studio organizza il prossimo 27 marzo 2026 un corso specialistico dedicato anche alla compliance alla NIS-2 per le strutture sanitarie.
Q4 (Ottobre – Dicembre): verso una compliance virtuosa, a prova di audit ACN
La NIS-2 non finisce nel quarto trimestre che, piuttosto, è il momento in cui va chiuso il primo ciclo in modo difendibile. Entro il termine mobile della prima metà di ottobre 2026 le Misure di Sicurezza Minime devono essere non solo attuate e completamente operative, ma – anche e soprattutto – dimostrabili.
L’Appendice C delle Linee Guida ACN sulle Specifiche di base contiene il fondamentale elenco dei documenti che gli organi di amministrazione devono aver approvato con delibera formale.
Accanto a quelli già citati nel corso di questa roadmap, segnaliamo anche il piano di gestione delle vulnerabilità (contenente l’identificazione, patching ed escalation), il piano di gestione delle crisi (c.d. ‘crisis management‘: contenente ruoli, comunicazioni e decisioni) e il piano di formazione (contenente destinatari, obbiettivi e periodicità).
Altro passaggio chiave del Q4 è il consolidamento del sistema di compliance alla NIS-2: gli audit (condotti o internamente, ma da chi non appartiene alla stessa linea gerarchica del settore verificato, o esternamente da terze parti indipendenti) servono esattamente a individuare le non conformità dell’assetto prima che lo facciano le ispezioni dell’ACN.
La ciclica revisione da parte della direzione sulla base di reportistica periodica completa il quadro, perché è la sede formale in cui il management corregge, riorienta le priorità e approva il budget per l’anno successivo.
Dicembre, infatti, è il mese per pianificare il 2027 (anche e soprattutto il budget e le risorse da allocare alla cybersecurity) proprio perché il modello impostato dal D.Lgs. 138/2024 e dalle determine dell’ACN è pensato per evolvere verso misure differenziate per categorie e settori
La compliance alla NIS-2, come quella al GDPR, è un percorso di governance strutturalmente aperto, di riverifiche e miglioramenti continui: le MSM sono il punto di partenza, non il traguardo.
Concludendo
La NIS-2 non è un progetto soltanto del reparto IT. È una riforma della governance aziendale, e come tale richiede sponsorship del vertice, project management strutturato e un monitoraggio continuo dello stato di avanzamento. Senza questo approccio, anche le migliori intenzioni si perdono per strada.
Affrontarla con metodo, però, è anche un’opportunità concreta per rafforzare la propria resilienza e continuità operativa (e dunque, in ultima analisi, anche il proprio fatturato), tutelare la fiducia di clienti, partner, stakeholders e investitori e contribuire, ciascuno nel proprio ‘piccolo‘, alla sicurezza del Sistema Paese.
Per accompagnarvi in questo percorso, stiamo per pubblicare il nostro ebook sul “NIS 2: Orientarsi senza perdersi. Cosa c’è da fare e cosa c’è da sapere“, una guida snella e operativa con step azionabili, pensata per chi vuole arrivare a ottobre 2026 con una strategia chiara e difendibile.
La cyber-resilienza è un viaggio: facciamolo insieme.
