Indice
Il registro dei trattamenti non nasce con il GDPR
Il passaggio dalla Direttiva 95/46/CE al Regolamento Generale sulla Protezione dei Dati (GDPR) ha segnato la fine dell’era della “notifica preventiva” alle Autorità Garanti, un modello burocratico e centralizzato che si è rivelato inadeguato a governare la complessità dei mercati digitali. Sostituendo la vecchia comunicazione formale con il Registro delle attività di trattamento ai sensi dell’Articolo 30, il legislatore europeo ha spostato il baricentro della compliance sull’accountability (responsabilizzazione), imponendo a titolari e responsabili l’obbligo di mappare in modo dinamico, consapevole e permanente i propri flussi di dati.
Oggi, questa evoluzione storica si trova ad affrontare una nuova e decisiva prova di maturità.
Con l’avvento della riforma del Digital Omnibus, l’Unione Europea punta ad armonizzare e coordinare il GDPR con i nuovi pilastri della governance dei dati, come il Digital Services Act (DSA), il Digital Markets Act (DMA) e l’AI Act. In questo ecosistema normativo sempre più integrato, il Registro dei trattamenti smette di essere un mero inventario privacy per trasformarsi nella pietra angolare della data governance aziendale:
lo strumento indispensabile non solo per dimostrare la conformità interna, ma per garantire la trasparenza algoritmica e la sicurezza richieste dalla nuova era digitale europea.
2016: il GDPR cambia la logica del registro
Il GDPR nel 2016 ha creato una vera a propria rivoluzione copernicana. L’introduzione del principio di accountability è stato lo strumento principale accompagnato dall’obbligo della tenuta del Registro delle attività di trattamento.
Con il GDPR, infatti, le organizzazioni sono poste al centro della gestione del dato. A loro è richiesto di governare in modo autonomo passando ad una gestione dinamica degli adempimenti del GDPR in cui il registro costituisce lo strumento centrale di controllo della protezione dei dati.
L’art. 30 nel sistema di accountability del GDPR
Il fondamento dell’art. 30 GDPR, come sopra accennato, va ricercato nel principio di accountability, sancito dall’art. 5, par. 2, del Regolamento. In forza di tale principio, il titolare non è chiamato soltanto a rispettare i principi di liceità, correttezza, trasparenza, limitazione della finalità, minimizzazione, esattezza, limitazione della conservazione, integrità e riservatezza, ma deve anche essere in grado di dimostrarne il rispetto.
Il registro dei trattamenti si inserisce pienamente in questa logica. Non è un adempimento isolato, ma fa parte del sistema di responsabilizzazione delineato dal Capo IV del GDPR e costituisce, sul piano operativo, una delle principali basi conoscitive su cui poggiano gli altri obblighi del titolare e del responsabile.
Il collegamento con l’art. 24 GDPR è evidente: per adottare misure tecniche e organizzative adeguate occorre prima conoscere i trattamenti effettuati, i dati coinvolti, le finalità perseguite e i soggetti che vi partecipano. Analogamente, l’applicazione dell’art. 32 GDPR presuppone la capacità di valutare i rischi connessi al trattamento e, quindi, di conoscere almeno i dati trattati, i flussi informativi, i sistemi utilizzati e le modalità con cui le informazioni sono conservate e protette.
Il registro svolge inoltre una funzione importante rispetto alla valutazione d’impatto prevista dall’art. 35 GDPR. La mappatura dei trattamenti consente infatti di individuare quelli che, per natura, ambito di applicazione, contesto o finalità, possono presentare un rischio elevato per i diritti e le libertà delle persone fisiche e che devono quindi essere sottoposti a una valutazione più approfondita.
Il Considerando 82 sintetizza efficacemente questa funzione, chiarendo che i registri delle attività di trattamento devono contribuire a “dimostrare la conformità al Regolamento” e consentire all’Autorità di controllo di verificare i trattamenti effettuati.
Il registro dei trattamenti nella pratica
Un documento interno con effetti esterni
È essenziale chiarire la natura del registro per evitarne interpretazioni distorte. Il registro delle attività di trattamento è anzitutto un documento interno di accountability e di organizzazione: descrive i trattamenti svolti sotto la responsabilità del titolare o per conto di quest’ultimo e consente di ricostruirne gli elementi essenziali.
La sua natura interna non ne esclude, tuttavia, la rilevanza verso l’esterno. L’art. 30, par. 4, GDPR impone infatti al titolare e al responsabile di mettere il registro a disposizione dell’Autorità di controllo su richiesta. Completezza, coerenza e aggiornamento del documento diventano così elementi attraverso i quali il Garante può verificare non soltanto quali trattamenti siano effettuati, ma anche il livello di conoscenza e di governo che l’organizzazione ha delle proprie attività di trattamento.
Un chiarimento è utile anche sul piano delle responsabilità.
La tenuta del registro resta un obbligo del titolare o del responsabile del trattamento, non del DPO. Il Responsabile della protezione dei dati può certamente contribuire alla sua predisposizione e al suo aggiornamento, nell’ambito delle proprie funzioni di consulenza e sorveglianza, ma non per questo diventa il soggetto giuridicamente responsabile dell’adempimento.
Quanto alla forma, l’art. 30, par. 3, richiede che il registro sia tenuto in forma scritta, anche in formato elettronico. Il GDPR non stabilisce invece una periodicità predeterminata per il suo aggiornamento. La sua stessa funzione richiede però che esso rappresenti in modo attendibile i trattamenti effettivamente in essere: come ricorda il Garante, il registro costituisce uno strumento fondamentale per disporre di un quadro aggiornato dei trattamenti e per effettuare le necessarie valutazioni e analisi del rischio. Non si tratta, quindi, di un documento da predisporre una volta per tutte, ma di uno strumento che deve evolvere insieme all’organizzazione.
I soggetti obbligati alla tenuta del registro
L’art. 30 GDPR pone l’obbligo di tenuta del registro sia in capo al titolare del trattamento, che documenta le attività svolte sotto la propria responsabilità, sia al responsabile, che deve invece registrare le categorie di trattamenti effettuati per conto di ciascun titolare. I due registri hanno quindi contenuti e funzioni parzialmente diversi.
In caso di contitolarità ai sensi dell’art. 26 GDPR, ciascun contitolare deve riportare nel proprio registro le attività svolte congiuntamente e l’identità degli altri contitolari. Pur non essendo previsto un registro unico, è opportuno che le parti assicurino il coordinamento e la coerenza delle informazioni contenute nei rispettivi registri.
La soglia dei 250 dipendenti: un’esenzione di portata limitata
L’art. 30, par. 5, GDPR prevede un’esenzione per le imprese e organizzazioni con meno di 250 dipendenti, ma ne limita fortemente l’applicazione. Il registro resta, infatti, obbligatorio quando il trattamento:
- non è occasionale;
- può presentare un rischio per i diritti e le libertà degli interessati;
- riguarda categorie particolari di dati ai sensi dell’art. 9 o dati relativi a condanne penali e reati ai sensi dell’art. 10 GDPR.
Le tre condizioni sono alternative: è sufficiente che ne ricorra una perché l’esenzione non operi rispetto alle attività di trattamento interessate. Nella pratica, trattamenti ordinari e continuativi come la gestione di dipendenti, clienti o fornitori rendono l’esenzione difficilmente applicabile alla maggior parte delle organizzazioni.
Per questa ragione, il Garante ha da tempo raccomandato la tenuta del registro anche ai soggetti che potrebbero astrattamente beneficiare dell’esenzione, mettendo a disposizione modelli semplificati destinati alle realtà di minori dimensioni. Dal 2018, inoltre, la maggior parte delle organizzazioni ha progressivamente compreso l’importanza sostanziale di questo strumento ai fini della compliance e della governance dei dati, con la conseguenza che l’esenzione prevista per le imprese sotto i 250 dipendenti è rimasta, nella pratica, in larga misura solo sulla carta.
I 5 pilastri del registro del titolare
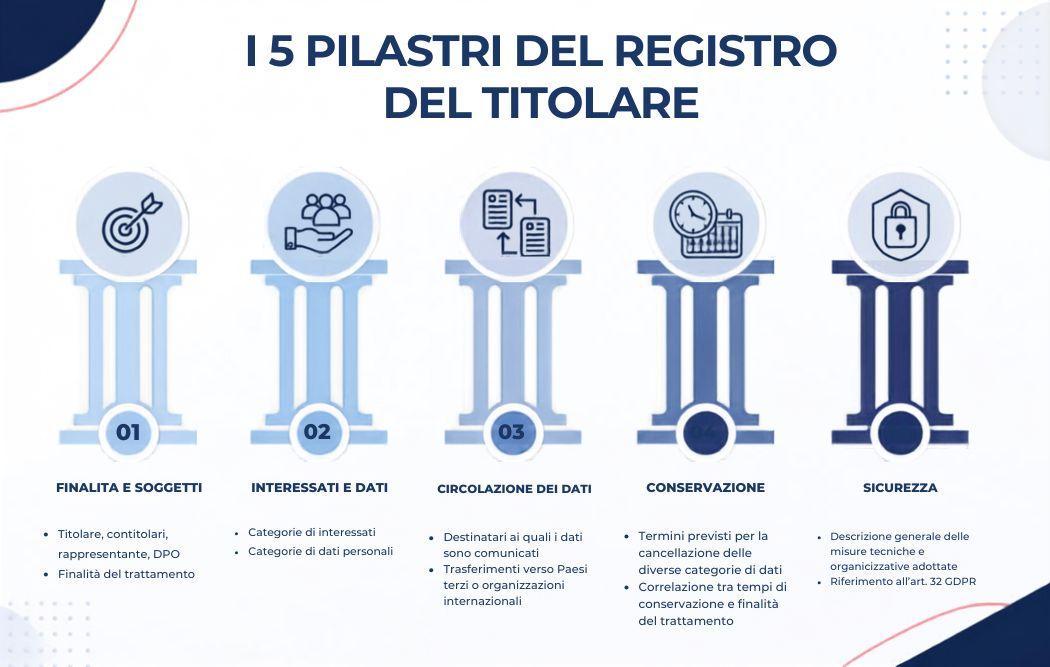
L’art. 30, par. 1, individua il contenuto minimo obbligatorio del registro del titolare. Per facilitarne la lettura operativa, le informazioni richieste possono essere ricondotte a cinque principali pilastri.
Il primo riguarda l’identificazione del trattamento e delle sue finalità: oltre ai dati del titolare e, ove applicabile, del contitolare, del rappresentante e del DPO, il registro deve indicare gli scopi perseguiti. Le finalità devono essere sufficientemente determinate da consentire di comprendere perché i dati vengono trattati e di verificarne la coerenza con il trattamento concretamente svolto.
Il secondo pilastro descrive chi e che cosa viene trattato, attraverso l’indicazione delle categorie di interessati e delle categorie di dati personali coinvolti: ad esempio dipendenti, clienti o fornitori e, in relazione a ciascuna attività, dati identificativi, di contatto, economici o appartenenti alle categorie particolari di cui all’art. 9 GDPR.
Il terzo pilastro ricostruisce la circolazione dei dati: devono essere indicate le categorie di destinatari ai quali i dati sono stati o saranno comunicati e, ove presenti, i trasferimenti verso Paesi terzi o organizzazioni internazionali, con le ulteriori informazioni richieste dall’art. 30.
Il quarto pilastro riguarda la conservazione. Ove possibile, il registro deve indicare i termini previsti per la cancellazione delle diverse categorie di dati. La retention deve essere collegata alla specifica finalità del trattamento: la stessa tipologia di dato può, quindi, essere soggetta a tempi di conservazione diversi a seconda del contesto e dello scopo per cui viene utilizzata.
Il quinto pilastro è rappresentato dalla sicurezza: ove possibile, il registro deve contenere una descrizione generale delle misure tecniche e organizzative adottate ai sensi dell’art. 32, offrendo così una rappresentazione sintetica delle modalità con cui l’organizzazione protegge i dati trattati.
Il registro del responsabile: un contenuto semplificato
Il contenuto del registro del responsabile del trattamento ha una struttura più snella. Gli elementi obbligatori sono: nome e dati di contatto del responsabile stesso e di ciascun titolare per conto del quale agisce (nonché dell’eventuale DPO); le categorie di trattamenti effettuati per ciascun titolare; i trasferimenti verso paesi terzi o organizzazioni internazionali; una descrizione generale delle misure tecniche e organizzative.
Un profilo particolare riguarda i sub-responsabili nominati ai sensi dell’art. 28, par. 4. Quando il responsabile si avvale a sua volta di ulteriori soggetti per l’esecuzione di specifiche attività di trattamento, è tenuto a documentarlo nel proprio registro, indicando l’identità del sub-responsabile e la natura delle attività a lui delegate.
Oltre il minimo: il contenuto ulteriore
L’art. 30 elenca gli elementi minimi obbligatori, ma non preclude la possibilità di arricchire il registro con ulteriori informazioni che, pur non essendo imposte dalla norma, rafforzano la tenuta complessiva del sistema di accountability.
Tra le integrazioni consigliate si può annoverare l’indicazione della base giuridica del trattamento ai sensi dell’art 6 GDPR, la quale consente di verificare immediatamente la liceità di ciascuna attività senza dover ricorrere ad altri documenti. Utili anche i riferimenti al luogo dove risiedono i dati, alla sussistenza di una valutazione di impatto, alle modalità di raccolta del consenso e alla data di inizio del trattamento. Si tratta, in tutti i casi, di informazioni che il titolare deve comunque possedere: farle confluire nel registro significa evitare che la stessa mappatura venga ricostruita da capo in occasione di ogni attività di controllo.
[Per un approfondimento: Registro dei trattamenti, i modelli dei Garanti europei a confronto]
Il ruolo del registro nel Modello Organizzativo Privacy
Il registro non è un documento isolato: è la cartografia del sistema privacy dell’organizzazione.
È il punto da cui dovrebbe essere possibile ricostruire, direttamente o attraverso opportuni collegamenti, finalità, basi giuridiche, informative, ruoli, fornitori, sistemi utilizzati, tempi di conservazione, DPIA, misure di sicurezza e procedure applicabili.
In questa prospettiva, il registro costituisce una delle principali infrastrutture conoscitive del Modello Organizzativo Privacy (MOP), inteso come l’insieme coordinato di regole, responsabilità, procedure e misure attraverso cui il titolare governa i trattamenti e rende concretamente verificabile la propria accountability.
Il GDPR non impone l’adozione di un documento denominato Modello Organizzativo Privacy. Impone, però, al titolare di adottare misure tecniche e organizzative adeguate e di essere in grado di dimostrare la conformità dei trattamenti. Riunire tali elementi all’interno di un modello organizzativo coerente rappresenta quindi una scelta di governance particolarmente utile, soprattutto nelle organizzazioni caratterizzate da numerosi trattamenti, pluralità di soggetti coinvolti, dati particolari o profili di rischio significativi.
Il rapporto tra registro e MOP è, dunque, strettissimo ma non coincidente: il MOP definisce come l’organizzazione governa la privacy; il registro fotografa concretamente dove, perché, come e da chi i dati vengono trattati.
È proprio questa funzione a trasformare il registro da adempimento documentale a strumento di governo. Se cambia un trattamento, entra un nuovo fornitore, viene introdotto un applicativo, mutano i tempi di conservazione o emerge la necessità di una DPIA, il registro dovrebbe essere uno dei primi punti del sistema ad aggiornarsi e, a sua volta, attivare la verifica degli altri documenti e delle misure collegate.
[Vedi anche: Autorizzati privacy: una guida operativa]
Digital Omnibus: la soglia in movimento
Perché l’Unione europea vuole modificarlo: nasce la proposta Omnibus IV
Se, come abbiamo visto, il Registro è un adempimento strategico nella gestione della governance dell’aziende, come mai l’UE intende modificarla?
La risposta è nella proposta presentata dalla Commissione europea il 21 maggio 2025 nel pacchetto Omnibus IV. L’obiettivo è ridurre gli oneri amministrativi per le imprese di minori dimensioni e, in particolare, per quelle che hanno superato i parametri delle PMI senza avere ancora la struttura delle grandi imprese, le c.d. Small Mid-Cap Companies (SMC).
Alla base dell’intervento vi è il tentativo di attenuare il cosiddetto regulatory cliff edge: il brusco aumento degli adempimenti che può prodursi quando un’impresa supera una determinata soglia dimensionale e perde le semplificazioni previste per le PMI. Secondo la Commissione, questo effetto può tradursi in maggiori costi di compliance e, indirettamente, disincentivare la crescita delle imprese.
L’art. 30 rappresentava un candidato naturale alla semplificazione. Come visto, l’attuale par. 5 prevede già un’esenzione per le organizzazioni con meno di 250 dipendenti, ma le numerose eccezioni – in particolare quella relativa ai trattamenti non occasionali – ne hanno fortemente ridotto la portata pratica.
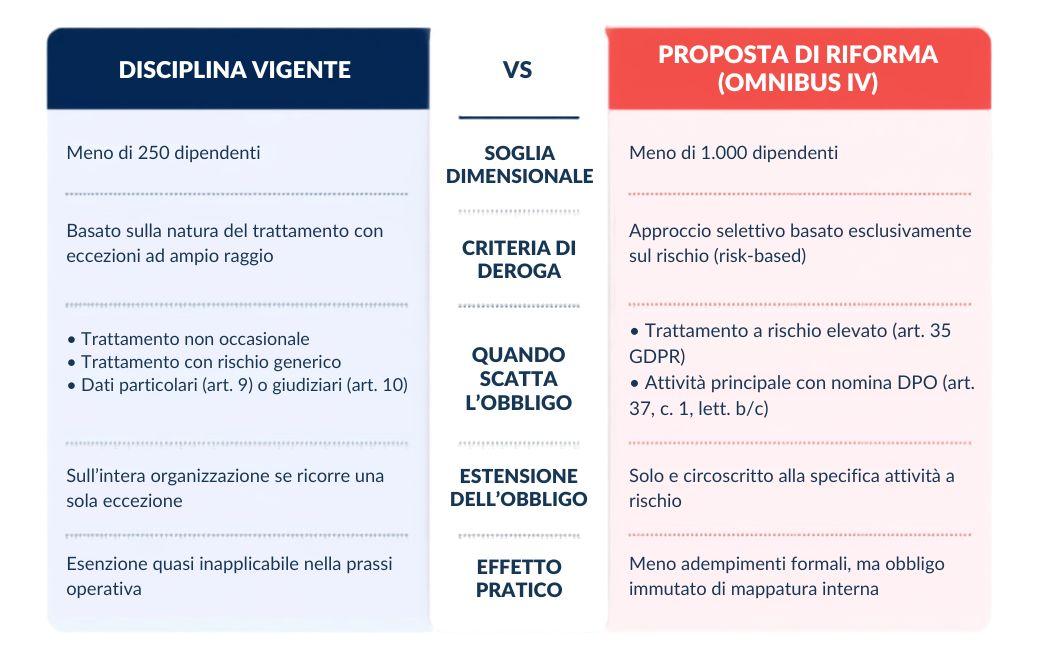
La proposta originaria della Commissione interviene su due elementi contemporaneamente: innalza da 250 a 750 dipendenti la soglia dimensionale e, soprattutto, sostituisce le attuali eccezioni con un criterio più selettivo, collegato al rischio elevato di cui all’art. 35 GDPR. Per le organizzazioni sotto soglia, il registro non sarebbe più richiesto per il semplice fatto che il trattamento è continuativo o riguarda particolari categorie di dati, ma quando l’attività è suscettibile di comportare un rischio elevato per i diritti e le libertà degli interessati.
È questo secondo intervento, più ancora dell’innalzamento numerico della soglia, a segnare la vera discontinuità rispetto alla disciplina vigente.
[Vedi anche: Digital Omnibus: come uscire dal labirinto digitale]
Da 750 a 1.000 dipendenti: come è cambiata la proposta durante l’iter legislativo
Nel corso dell’iter legislativo la soglia proposta dalla Commissione è stata ulteriormente innalzata.
Il 9 giugno 2026 Parlamento europeo e Consiglio hanno raggiunto un accordo politico provvisorio che porta il limite a 1.000 dipendenti.
L’accordo è stato successivamente confermato dal Coreper il 26 giugno 2026.
Il testo concordato propone oggi una nuova formulazione dell’art. 30, par. 5, secondo cui gli obblighi di tenuta del registro non si applicano alle imprese e organizzazioni con meno di 1.000 dipendenti, salvo e nella misura in cui una specifica attività di trattamento:
- sia suscettibile di comportare un rischio elevato per i diritti e le libertà degli interessati ai sensi dell’art. 35 GDPR; oppure
- costituisca, in ogni caso, un’attività principale che comporta l’obbligo di designare un DPO ai sensi dell’art. 37, par. 1, lett. b) o c), GDPR.
Ancora più significativa è la precisazione finale: quando ricorre una di queste condizioni, l’obbligo di registrazione riguarda soltanto la specifica attività di trattamento interessata, non necessariamente l’intera attività dell’organizzazione.
Il testo negoziato chiarisce inoltre nei considerando che le autorità e gli organismi pubblici non dovrebbero beneficiare della deroga e che, ad esempio, il trattamento di categorie particolari di dati nell’ambito del rapporto di lavoro ex art. 9, par. 2, lett. b), non determina di per sé l’obbligo di tenere il registro, salvo che il trattamento risulti effettivamente ad alto rischio.
La riforma, tuttavia, non è ancora diritto vigente. Al 19 agosto 2026 il testo concordato in sede interistituzionale è stato approvato dalle commissioni parlamentari competenti, ma la procedura risulta ancora in attesa della posizione del Parlamento europeo in prima lettura. L’Osservatorio legislativo indica attualmente il 23 novembre 2026 come data indicativa per l’esame in plenaria. Fino alla definitiva approvazione e all’entrata in vigore del nuovo Regolamento continua, pertanto, ad applicarsi l’attuale art. 30 GDPR.
Il vero cambio di paradigma: dalla dimensione dell’impresa al rischio del trattamento
Limitarsi a osservare il passaggio da 250 a 1.000 dipendenti rischia, tuttavia, di far perdere la parte più innovativa della riforma.
Il nuovo modello non elimina il criterio dimensionale, ma lo combina con un approccio molto più marcatamente risk based. Nell’art. 30 vigente, un’organizzazione con meno di 250 dipendenti perde l’esenzione anche quando il trattamento è semplicemente non occasionale oppure comprende dati degli artt. 9 o 10 GDPR. Nel testo concordato, invece, il punto di riferimento diventa la specifica attività di trattamento e il rischio che questa comporta.
La differenza è sostanziale.
Un trattamento stabile e ricorrente non sarebbe più, per questo solo fatto, sufficiente a far scattare l’obbligo. Nemmeno il trattamento di categorie particolari di dati determinerebbe automaticamente la necessità del registro. Occorrerebbe verificare se quella specifica attività sia suscettibile di comportare un rischio elevato ai sensi dell’art. 35 oppure rientri nelle attività principali che rendono obbligatoria la designazione del DPO.
Si passa, pertanto, da una deroga costruita attraverso eccezioni molto ampie e facilmente attivabili a un sistema nel quale, per le organizzazioni sottosoglia, l’obbligo documentale viene concentrato sulle attività che presentano maggiore rilevanza sotto il profilo del rischio.
Paradossalmente, però, questa semplificazione richiederà una capacità di analisi maggiore. Per stabilire che una determinata attività non deve essere inserita nel registro, il titolare dovrà infatti essere in grado di valutarne natura, contesto, finalità, categorie di dati, scala del trattamento e rischi. La semplificazione riguarda quindi il documento da tenere, non la conoscenza che deve precederlo.
Se il registro non fosse più obbligatorio, potremmo davvero farne a meno?
È probabilmente questa la domanda più rilevante per DPO e uffici privacy.
Se la riforma fosse approvata nella formulazione oggi concordata, molte organizzazioni potrebbero trovarsi nella condizione di non essere più obbligate a mantenere un registro completo di tutte le proprie attività di trattamento. Ciò non significa, però, che possano smettere di conoscerle.
Anzi, il nuovo sistema contiene una sorta di paradosso:
per sapere quali trattamenti non devono essere registrati, occorre prima sapere quali trattamenti esistono e valutarne il rischio.
Senza una mappatura preliminare sarebbe difficile stabilire se ricorrono le condizioni dell’art. 35, se un trattamento costituisce un’attività principale rilevante ai sensi dell’art. 37, se è necessaria una DPIA o quali misure di sicurezza debbano essere adottate.
Rimarrebbero inoltre pienamente operanti gli altri obblighi di accountability previsti dal GDPR. Il titolare dovrebbe continuare a conoscere i propri trattamenti per predisporre le informative, individuare le basi giuridiche, governare i rapporti con i responsabili, definire i tempi di conservazione, gestire i diritti degli interessati, valutare i rischi e adottare misure tecniche e organizzative adeguate.
Per questo, anche in presenza di una futura esenzione dall’art. 30, sarebbe opportuno distinguere tra registro formalmente obbligatorio e mappatura organizzativa dei trattamenti. Il primo potrebbe diventare più circoscritto; la seconda continuerebbe a rappresentare una componente essenziale di un sistema privacy realmente governato.
La riforma potrebbe quindi cambiare profondamente il perimetro dell’adempimento, ma non il principio che ne sta alla base: un’organizzazione può documentare meno, ma non può governare ciò che non conosce.
Cosa dovrebbe fare oggi un ufficio privacy?
Il quadro descritto nei paragrafi precedenti mette DPO e uffici privacy in una posizione scomoda: la riforma è sufficientemente definita da non poter essere ignorata, ma non è ancora diritto vigente. L’atteggiamento corretto non è quindi né l’attesa passiva né l’anticipazione prematura degli effetti di un testo che potrebbe ancora cambiare. Si tratta piuttosto di lavorare, nel frattempo, sulla qualità dello strumento e sulla solidità del proprio sistema.
Quattro, in questa prospettiva, le linee di azione.
Non modificare il registro sulla base di una proposta non ancora approvata
Fino all’approvazione definitiva continua ad applicarsi l’art. 30 nella formulazione vigente, con la soglia dei 250 dipendenti e le tre eccezioni che, come visto, ne rendono l’esenzione difficilmente praticabile.
Ridurre oggi il perimetro del registro confidando nella riforma significa esporsi a una contestazione in caso di accertamento e, soprattutto, dover ricostruire a posteriori una mappatura dismessa: un’operazione sistematicamente più costosa del mantenimento.
In concreto: monitorare l’iter legislativo (l’esame in plenaria è indicato al 23 novembre 2026) e sospendere qualsiasi decisione di dismissione. Se è utile prepararsi, lo si faccia mappando in via preliminare quali attività potrebbero astrattamente rientrare nella futura esenzione, senza però rimuoverle dal registro.
Mantenere il registro vivo
Un registro disallineato rispetto ai trattamenti effettivi è, sul piano dell’accountability, più pericoloso di un registro assente: documenta infatti che l’organizzazione non ha il governo delle proprie attività.
Sul piano operativo, questo significa individuare dei veri e propri trigger events che attivano automaticamente l’aggiornamento: l’ingresso di un nuovo fornitore o la nomina di un nuovo responsabile, l’introduzione di un applicativo o di un nuovo modulo, l’individuazione di una nuova finalità, la modifica dei tempi di conservazione, l’attivazione di un trasferimento extra-UE, l’esito di una DPIA, una violazione di dati personali, una riorganizzazione interna con spostamento di funzioni.
Accanto a questo, una revisione periodica, almeno annuale, condotta con i referenti delle diverse funzioni (HR, IT, marketing, amministrazione, commerciale) e non dal solo ufficio privacy, così da verificare che quanto risulta dal registro corrisponda ai trattamenti effettivamente in essere. Di ogni revisione conviene tenere traccia, annotando su ciascuna scheda chi l’ha aggiornata e quando.
Eliminare duplicazioni e ridondanze
Un registro appesantito viene aggiornato di rado. La manutenzione passa quindi anche dalla riduzione del superfluo.
Il registro non deve replicare il contenuto di informative, DPIA, valutazioni di legittimo interesse o contratti ex art. 28: deve rinviarvi. Un campo dedicato ai riferimenti documentali, con collegamento agli atti pertinenti, conserva la funzione di cartografia del sistema senza trasformare il registro in un archivio.
Vanno inoltre accorpate le descrizioni eccessivamente frammentate relative alla stessa macro-attività (evitando la moltiplicazione artificiosa di schede per trattamenti HR che condividono identiche finalità, basi giuridiche e tempi di conservazione), mantenendo invece distinte le attività che divergono su almeno uno di questi elementi. Da eliminare, infine, i campi mai compilati e le formule di stile prive di contenuto informativo – la descrizione delle misure di sicurezza che si limita a richiamare l’art. 32 non aggiunge conoscenza e non consente di comprendere come il rischio venga concretamente governato.
Prepararsi a distinguere, in futuro, tra “registro obbligatorio ex art. 30” e mappatura dei trattamenti necessari alla governance”
È la parte del lavoro che oggi rende di più, perché è utile in entrambi gli scenari.
Per ciascuna attività di trattamento conviene iniziare a rendere disponibile l’informazione che, domani, servirebbe a decidere se il registro è dovuto: se l’attività sia suscettibile di comportare un rischio elevato ai sensi dell’art. 35 e in base a quali elementi (natura, contesto, ambito, scala, categorie di dati, tecnologie impiegate); se rientri tra le attività principali che impongono la designazione del DPO ai sensi dell’art. 37, par. 1, lett. b) e c).
Questa valutazione va documentata. Se in futuro si sosterrà che un determinato trattamento non deve essere registrato, occorrerà poter dimostrare perché: l’esenzione, in un sistema risk based, non è un dato di fatto ma il risultato di un’analisi.
Da qui la struttura verso cui è ragionevole muoversi: un nucleo formale corrispondente a quanto richiesto dall’art. 30 e una mappatura estesa di uso interno, che continua a coprire l’insieme dei trattamenti a fini di governance. La riforma potrebbe alleggerire il primo; la seconda resta il presupposto di ogni altro adempimento.