

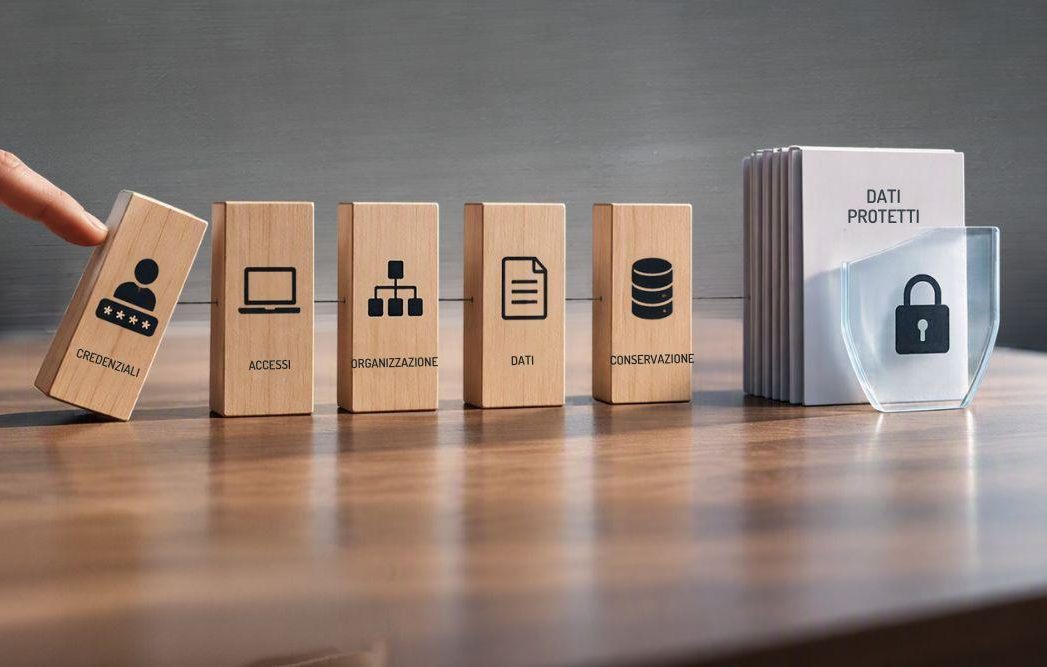
Negli ultimi anni si è parlato moltissimo di sicurezza informatica, per diverse ragioni. Da un lato, l’aumento delle truffe e degli accessi abusivi da parte degli hacker mantiene il tema al centro dell’attenzione di tutti noi; dall’altro, le aziende sono sempre più chiamate a confrontarsi con le normative che disciplinano il digitale, come la Direttiva NIS 2 e il Cyber Resilience Act.
Per noi legali però quando si parla di sicurezza informatica la prima cosa che viene in mente è la normativa privacy che per prima ha introdotto il tema delle misure tecniche organizzative e della sicurezza informatica, da ultimo nel Regolamento Generale sulla protezione dei dati, GPDR. E proprio nel GDPR concetti come Accountability o misure di sicurezza sono diventati la colonna portante per dimostrare la conformità alla normativa di Aziende/ Titolari del trattamento. Da questi si deve partire anche per le Aziende che oggi sono chiamate a confrontarsi con NIS2 e Cyber Resilience Act (CRA).
Quando si parla di questi concetti e delle misure previste dall’articolo 32 del GDPR non ci si riferisce solo a firewall e antivirus.
Sicurezza ricomprende sicuramente gli aspetti, tecnologici, ma anche organizzativi e di governance.
Errori nella gestione delle autorizzazioni, conservazione eccessiva dei dati o processi organizzativi inadeguati possono essere sufficienti a determinante una violazione della normativa.
Indice
Articolo 32 e il concetto di sicurezza adeguata
Il GDPR non ha introdotto un elenco di misure di sicurezza standard, diversamente da quanto previsto dalla normativa precedente. Il Codice Privacy, infatti, nell’attuare la Direttiva 95/46/CE, prevedeva un elenco di misure minime di sicurezza contenuto nell’Allegato B, il cui rispetto consentiva al titolare del trattamento di considerarsi adempiente rispetto agli obblighi in materia di sicurezza.
Si trattava di un approccio certamente rassicurante per i titolari del trattamento: una volta adottate le misure indicate dal legislatore, era ragionevole ritenere assolti gli adempimenti richiesti dalla normativa.
Con il GDPR questo sistema viene completamente superato. Le misure minime scompaiono e cambia il paradigma stesso della sicurezza. Il titolare del trattamento resta obbligato a garantire che i dati siano trattati in modo sicuro, ma non esiste più un elenco predefinito di misure da adottare. La scelta delle soluzioni tecniche e organizzative più adeguate è rimessa al titolare, così come la responsabilità di dimostrarne l’efficacia (principio di accountability).
Come orientarsi, quindi, nella scelta delle misure da adottare?
La risposta è nel rischio. Il titolare deve valutare la tipologia dei dati trattati, il contesto in cui opera, gli strumenti utilizzati e le possibili conseguenze per gli interessati, individuando di conseguenza le misure più adeguate a garantire un livello di sicurezza proporzionato.
Questo è, in estrema sintesi, il principio di accountability:
non solo adottare misure adeguate, ma essere anche in grado di dimostrare che la loro scelta era coerente con i rischi effettivamente presenti.
Ma quali misure adottare concretamente? Alcuni spunti interessanti emergono dai più recenti provvedimenti del Garante italiano.
Lezione 1: l’attacco informatico non esclude la responsabilità del titolare
Il 16 luglio 2026 il Garante ha comunicato la sanzione di 1.715.600 euro a Wind Tre a seguito di due data breach che hanno coinvolto oltre 365.000 clienti.
Entrambi gli eventi erano accorsi in due distinti punti vendita che attraverso tecniche di social engineering erano riusciti ad ottenere tutti i fattori di autenticazioni. I punti vendita, infatti, avevano consenti l’accesso ad ignoto che telefonicamente lo richiedeva per asserito intervieni tecnici.
La gestione delle credenziali è uno dei principali errori di wind tre.
Secondo il Garante, infatti, la sicurezza dei dati passa anche da una corretta gestione di certificati digitali e credenziali di accesso. Password manager, autenticazione multifattore e strumenti sicuri di conservazione delle chiavi crittografiche non rappresentano semplici accorgimenti tecnici, ma misure organizzative che il titolare è tenuto ad adottare quando necessarie per ridurre il rischio di accessi abusivi e trattamenti non autorizzati. Inoltre, eventuali difficoltà organizzative dei collaboratori o dei fornitori non esonerano il titolare dalla responsabilità di imporre adeguati standard di sicurezza.
Ancora oggi, a tutti i livelli di aziende, la non corretta gestione delle credenziali è una vulnerabilità seria facilmente utilizzabile da hacker o da dipendenti non corretti.
Il Garante, quindi, ha sottolineato come il problema non era soltanto l’azione degli hacker, ma la mancanza di adeguate misure organizzative e tecniche per prevenirla, tra cui una corretta gestione dei certificati digitali e delle credenziali di autenticazione.
L’importanza delle misure di sicurezza per la protezione cyber è stato oggetto di pronuncia interessante del Garante nel recente provvedimento relativo a NIER Ingegneria, adottato a seguito di un grave attacco ransomware.
Anche in questo caso il Garante è entrato nel merito dell’adeguatezza dei presidi tecnici adottati, soffermandosi, tra l’altro, sulla protezione degli accessi, sulla gestione delle vulnerabilità, sulla segregazione della rete e sulla resilienza dei sistemi di backup.
Il provvedimento è particolarmente significativo perché mostra come il parametro dell’“adeguatezza” previsto dall’art. 32 GDPR stia assumendo, attraverso l’attività di enforcement, un contenuto tecnico sempre più concreto.
La sicurezza rimane una valutazione basata sul rischio, ma alcune misure, in presenza di determinati scenari di minaccia, difficilmente possono ormai essere considerate opzionali.
Lezione 2: gli attacchi interni possono essere controllati con un sistema di accessi
Non sempre l’origine di un data breach è da ricercare in un attaccante esterno, un incidente può avere un’origine interna. E’ quello che è accaduto nel Data breach notificato da la Città Metropolitana di Sassari causato da una configurazione inadeguata del sistema di protocollo informatico che consentiva la consultazione di documenti riservati da parte di soggetti non autorizzati.
Il Garante ha richiamato i principi di privacy by design, privacy by default e riservatezza dei dati, evidenziando come la corretta gestione dei profili autorizzativi rappresenti una misura di sicurezza essenziale tanto quanto un firewall o un sistema antivirus.
Il Garante ha sanzionato l’ente per aver configurato in modo non corretto il protocollo informatico, rendendo accessibili documenti contenenti dati personali a soggetti privi delle necessarie autorizzazioni. Il provvedimento evidenzia come la sicurezza dei dati non dipenda soltanto dalla protezione da attacchi esterni, ma anche dalla corretta gestione dei profili di accesso e dall’applicazione del principio del “need to know”, che consente a ciascun utente di accedere esclusivamente alle informazioni necessarie per lo svolgimento delle proprie funzioni.
Alcune buone prassi spesso dimenticate
Ogni organizzazione dovrebbe verificare periodicamente:
- profili autorizzativi: chi accede a cosa. Nel tempo i ruoli possono cambiare e con essi anche il perimetro di informazioni a cui è consentito l’accesso.
- privilegi di amministrazione: chi sono e sono utilizzati idonei log. Il Provvedimento del Garante sugli amministratori di sistema fornisce le regole corrette per la gestione dei loro accessi.
- tracciamento delle operazioni effettuate dagli utenti: la conservazione e raccolta dei log, una misura spesso imprescindibile, ma attenzione agli obblighi dello Statuto dei lavoratori.
Lezione 3: la conservazione dei dati è parte della sicurezza
Il terzo provvedimento preso in esame riguarda Piaggio e affronta un tema apparentemente distante dalle tradizionali misure di sicurezza: la conservazione della posta elettronica aziendale e dei relativi log ( iIl provvedimento non è al momento disponibile sul sito del Garante perché oggetto di ricorso).
A prima vista il caso potrebbe sembrare estraneo al dibattito sulla sicurezza delle informazioni. In realtà, offre uno spunto particolarmente interessante perché mostra come la protezione dei dati non dipenda soltanto dalla capacità di impedire accessi abusivi o attacchi informatici, ma anche dalle scelte organizzative relative al ciclo di vita delle informazioni.
Nel caso esaminato dal Garante, l’attenzione si è concentrata sulla conservazione prolungata dei messaggi di posta elettronica e dei dati connessi al loro utilizzo. Il tema riguarda principalmente i principi di minimizzazione, proporzionalità e limitazione della conservazione previsti dal GDPR. Tuttavia, tali principi non sono estranei alla sicurezza del trattamento.
Un’organizzazione che conserva dati per periodi superiori a quelli effettivamente necessari aumenta infatti il patrimonio informativo esposto a possibili accessi, utilizzi impropri, divulgazioni o incidenti di sicurezza. Più dati vengono conservati e più a lungo rimangono disponibili, maggiore diventa la superficie di rischio che l’organizzazione è chiamata a governare.
Da questa prospettiva, il provvedimento ricorda che la protezione dei dati non si esaurisce nell’adozione di firewall, antivirus o sistemi di monitoraggio. Anche la definizione di tempi di conservazione corretti, la cancellazione dei dati non più necessari e la gestione ordinata degli archivi costituiscono elementi essenziali di una strategia complessiva di tutela delle informazioni.
In altre parole, la sicurezza non riguarda soltanto la protezione dei dati che si possiedono, ma anche le scelte di governance che ne disciplinano l’intero ciclo di vita, compresa la decisione su quanto a lungo conservarli e quando eliminarli.
Tre livelli di protezione, un solo modello organizzativo
Letti congiuntamente, questi provvedimenti mostrano come il concetto di “misure di sicurezza” adottato dal GDPR non si esaurisca nella sola cybersecurity. La protezione dei dati richiede almeno tre livelli integrati:
- protezione tecnologica: autenticazione, gestione delle credenziali, certificati, monitoraggio e prevenzione degli attacchi;
- protezione organizzativa: attribuzione dei ruoli, autorizzazioni selettive, formazione e revisione periodica degli accessi;
- governance dei dati: minimizzazione, tempi di conservazione proporzionati, cancellazione e corretta archiviazione delle informazioni.
Questi livelli non sono alternativi. Un firewall non corregge un’autorizzazione assegnata male; una procedura interna non compensa credenziali deboli; un sistema tecnicamente protetto non giustifica la conservazione indefinita dei dati.
Protezione cyber, protezione organizzativa e governance dei dati sono tre aspetti che devono lavorare assieme per garantire il rispetto dell’articolo 32 e del principio di accountability generale.
